

(214) 823-3003
Convenience and Personal Service of an Independent Agent

Commercial

Get Quote for commercial and business insurance.
Client Center

Manage your insurance account anytime, anywhere
Name
City
Phone
Type of Insurance Requested
Submit Service Request
Texas Only
Texas Only
Сравнивают обычно два подхода к поиску рабочих адресов: пассивное ожидание информации в общедоступных каналах и активный мониторинг проверенных источников с перекрёстной верификацией. Ссылка на Кракен — разбор с примерами проверки цифровых подписей показывает, почему второй путь надёжнее: там приведены конкретные случаи, когда массово распространённые «актуальные зеркала» оказывались фишинговыми копиями, а единственным способом избежать компрометации оставалась ручная сверка PGP-отпечатков с эталонными значениями из нескольких независимых источников.
Specialty Insurance Programs
-
Sport Camps, Clinics & Conferences
Basketball, Soccer, Non-Contact Football, Baseball -
Inflatables, Slides, Bounce Houses
TDI’s AR-100 Certificate of Inspection form
Leave a Reply
You must be logged in to post a comment.
Phone (214) 823-3003
Text (972) 914-4811
Fax (888) 607-7154
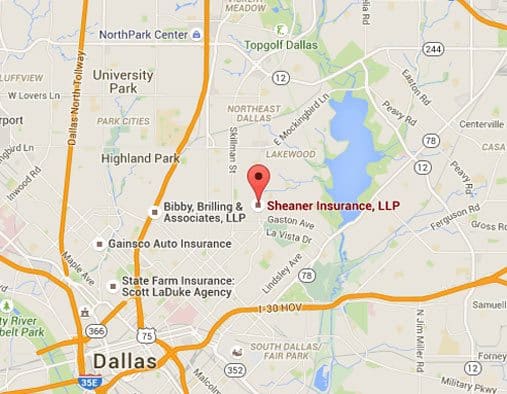
2501 Abrams Rd., Dallas TX 75214
Get Quote
Client Center
Our Location
Name
Phone
Message
Submit
Personal Lines of Insurance
|
Commercial Lines of Insurance
|
Herbert M Sheaner Jr Insurance Agency Sheaner Insurance, LLP (214) 823-3003 2501 Abrams Road Dallas TX 75214 Site Map |
Overall Rating / 19 Total 1st-Party Reviews |
Serving the Following Communities
Lakewood | Lake Highlands | Preston Hallow | White Rock | Dallas | Fort Worth | Arlington | Allen | Plano | Richardson | Mesquite | Garland | Cedar Hill | DeSoto | Lancaster | Highland Park | Park Cities
Coverage cannot be bound by email, fax or online. Privacy and Legal Notice
1998-2026 www.sheanerinsurance.com Sheaner Insurance, LLP dba Herbert M. Sheaner, Jr. Insurance Agency. ©All rights reserved.
Licensed to offer insurance in the state of Texas, U.S.A.
Texas Department of Insurance License ID #9224.